Generado por IA, aprobado por ti
Introducción
Los asistentes de programación basados en inteligencia artificial, como GitHub Copilot,
ChatGPT o Claude, se integraron al flujo diario de miles de desarrolladores y generan funciones
o módulos enteros a partir de una simple instrucción en lenguaje natural. Esta rapidez cambió la
forma de escribir software, pero también introdujo una pregunta incómoda: ¿quién responde
cuando ese código, escrito por una máquina, falla en producción o expone una vulnerabilidad?
Frente a esta realidad surge un principio que debería guiar a cualquier equipo de desarrollo:
ningún fragmento de código generado automáticamente debe integrarse a un sistema sin que una
persona lo comprenda, lo revise y responda por él. Este artículo analiza por qué comprender,
revisar y defender ese código se ha vuelto una competencia tan importante como saber escribirlo,
y qué prácticas permiten sostenerla en equipos reales de ingeniería.
Desarrollo
En un experimento controlado, los desarrolladores que usaron Copilot completaron una tarea de
programación 55% más rápido que quienes no lo usaron (GitHub 2022). Sin embargo, la
velocidad no equivale a confianza: según la Encuesta de Desarrolladores de Stack Overflow,
apenas el 43% confía en la precisión de las herramientas de IA, mientras un 31% se declara
escéptico (Stack Overflow 2024). Esta brecha es el punto de partida de este artículo: usar un
asistente de código no exime de comprenderlo, revisarlo y responder por él.
Comprender un fragmento de código generado significa poder explicar qué hace y qué supuestos
asume sobre los datos de entrada. Los asistentes de código no razonan sobre el problema
particular del equipo: producen una solución estadísticamente plausible a partir de patrones
observados en otros proyectos. Un análisis de más de ciento cincuenta millones de líneas de código encontró que el código descartado o reescrito en las dos semanas siguientes a su creación
se duplicó entre 2021 y 2024, señal de que buena parte de ese código se integra sin comprenderse
a fondo (GitClear 2023).
La revisión de código, o code review, sigue siendo el mecanismo más confiable para detectar
errores antes de producción, y su importancia crece cuando el autor original es un modelo de
lenguaje. No debe limitarse a validar que el código compile: debe verificar que la lógica sea
correcta, que no introduzca vulnerabilidades y que sea mantenible por el resto del equipo. Los
modelos de lenguaje pueden generar salidas inseguras sin un filtro humano, por lo que conviene
tratar cualquier código producido por IA con el mismo escrutinio que el código de una persona
desconocida (OWASP Foundation 2025).
Ningún marco de gestión de riesgos de IA ni norma de la industria exime al desarrollador de
responder por el código que publica, sin importar quién o qué lo haya escrito (NIST 2023). En
una auditoría, un incidente de seguridad o una revisión legal, la pregunta no es «¿quién lo
generó?», sino «¿por qué se aceptó esta implementación?». Defender el código significa poder
justificar cada decisión: por qué se eligió cierta estructura de datos, por qué se manejó así un
error o por qué se confió en una dependencia externa. Esa justificación debe sostenerse incluso
cuando la sugerencia inicial provino de un asistente de IA.
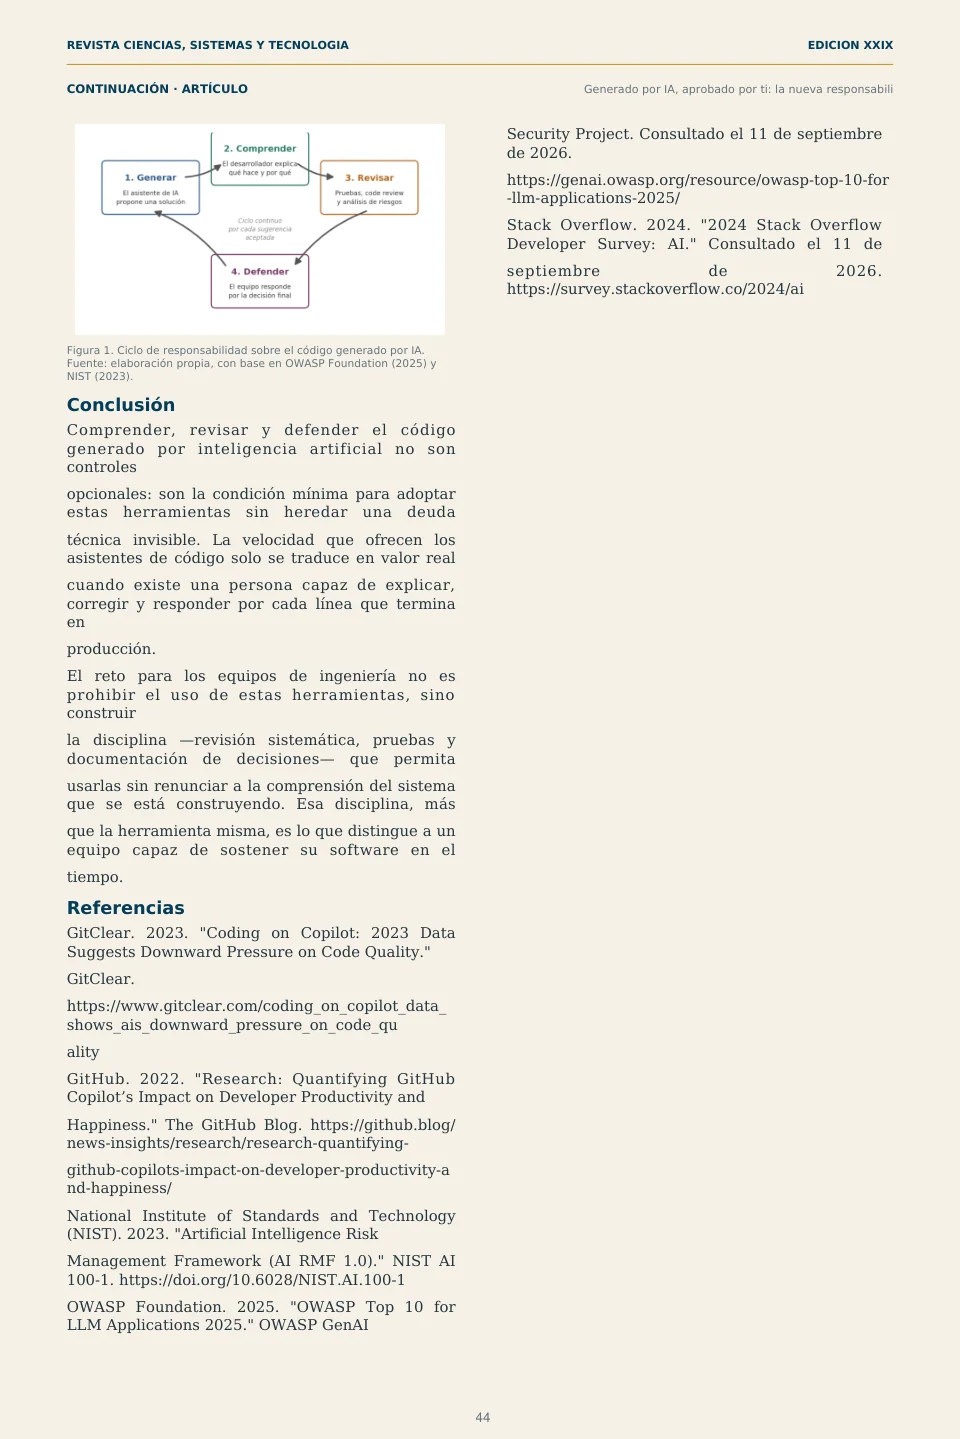
La figura 1 resume este ciclo de responsabilidad: comprender, revisar y defender no son pasos
aislados, sino una práctica continua que se repite cada vez que se acepta una sugerencia generada
automáticamente.
Figura 1. Ciclo de responsabilidad sobre el código generado por IA. Fuente: elaboración propia, con base en OWASP Foundation (2025) y NIST (2023).
Conclusión
Comprender, revisar y defender el código generado por inteligencia artificial no son controles
opcionales: son la condición mínima para adoptar estas herramientas sin heredar una deuda
técnica invisible. La velocidad que ofrecen los asistentes de código solo se traduce en valor real
cuando existe una persona capaz de explicar, corregir y responder por cada línea que termina en
producción.
El reto para los equipos de ingeniería no es prohibir el uso de estas herramientas, sino construir
la disciplina —revisión sistemática, pruebas y documentación de decisiones— que permita
usarlas sin renunciar a la comprensión del sistema que se está construyendo. Esa disciplina, más
que la herramienta misma, es lo que distingue a un equipo capaz de sostener su software en el
tiempo.
Referencias
GitClear. 2023. "Coding on Copilot: 2023 Data Suggests Downward Pressure on Code Quality."
GitClear.
https://www.gitclear.com/coding_on_copilot_data_ shows_ais_downward_pressure_on_code_qu
ality
GitHub. 2022. "Research: Quantifying GitHub Copilot’s Impact on Developer Productivity and
Happiness." The GitHub Blog. https://github.blog/ news-insights/research/research-quantifying-
github-copilots-impact-on-developer-productivity-a nd-happiness/
National Institute of Standards and Technology (NIST). 2023. "Artificial Intelligence Risk
Management Framework (AI RMF 1.0)." NIST AI 100-1. https://doi.org/10.6028/NIST.AI.100-1
OWASP Foundation. 2025. "OWASP Top 10 for LLM Applications 2025." OWASP GenAI
Stack Overflow. 2024. "2024 Stack Overflow Developer Survey: AI." Consultado el 11 de
septiembre de 2026. https://survey.stackoverflow.co/2024/ai
Ver diseño original de las páginas