El dilema de los privilegios
Introducción
La inteligencia artificial ha demostrado un potencial transformador en múltiples sectores,
impulsada en gran medida por el uso de agentes autónomos: software diseñado para ejecutar
directivas complejas utilizando un modelo de lenguaje como centro de mando. Sin embargo,
para operar, estos sistemas requieren permisos de lectura, escritura y ejecución.
La ciberseguridad tradicional asume usuarios humanos. Con la llegada de los agentes, ocurre
un cambio de paradigma: gestionar entidades no humanas que operan a alta velocidad, sin
fatiga y privilegios por defecto excesivos. Este artículo analiza cómo este dilema de
privilegios altera el rol del especialista en seguridad y expone los riesgos de una
automatización desatendida.
¿Por qué cambia la seguridad con agentes?
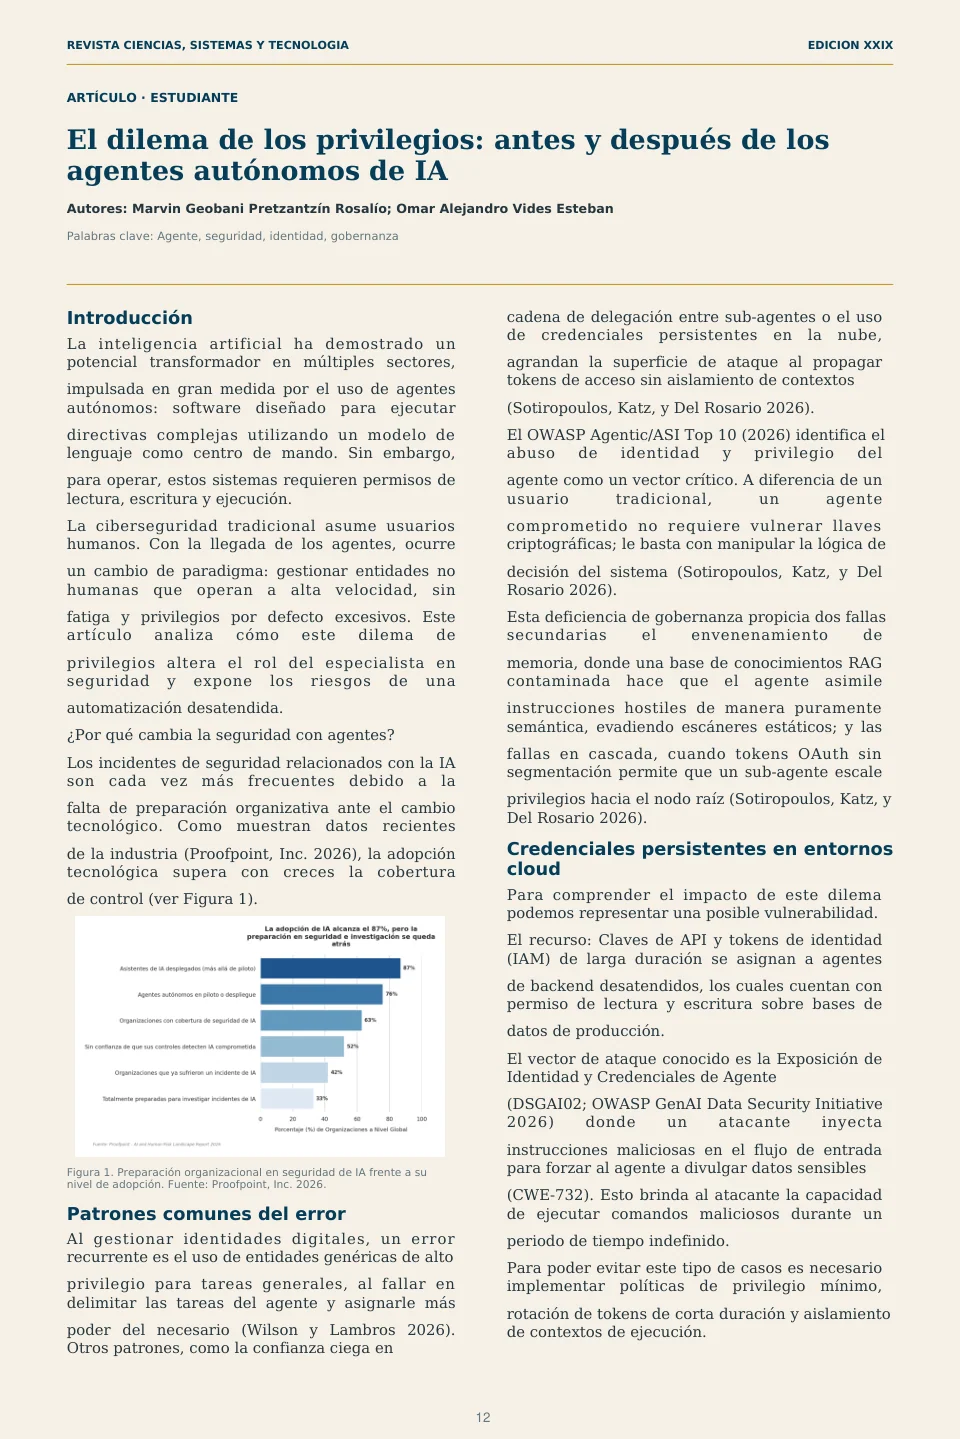
Los incidentes de seguridad relacionados con la IA son cada vez más frecuentes debido a la
falta de preparación organizativa ante el cambio tecnológico. Como muestran datos recientes
de la industria (Proofpoint, Inc. 2026), la adopción tecnológica supera con creces la cobertura
de control (ver Figura 1).
Figura 1. Preparación organizacional en seguridad de IA frente a su nivel de adopción. Fuente: Proofpoint, Inc. 2026.
Patrones comunes del error
Al gestionar identidades digitales, un error recurrente es el uso de entidades genéricas de alto
privilegio para tareas generales, al fallar en delimitar las tareas del agente y asignarle más
poder del necesario (Wilson y Lambros 2026). Otros patrones, como la confianza ciega en
cadena de delegación entre sub-agentes o el uso de credenciales persistentes en la nube,
agrandan la superficie de ataque al propagar tokens de acceso sin aislamiento de contextos
(Sotiropoulos, Katz, y Del Rosario 2026).
El OWASP Agentic/ASI Top 10 (2026) identifica el abuso de identidad y privilegio del
agente como un vector crítico. A diferencia de un usuario tradicional, un agente
comprometido no requiere vulnerar llaves criptográficas; le basta con manipular la lógica de
decisión del sistema (Sotiropoulos, Katz, y Del Rosario 2026).
Esta deficiencia de gobernanza propicia dos fallas secundarias el envenenamiento de
memoria, donde una base de conocimientos RAG contaminada hace que el agente asimile
instrucciones hostiles de manera puramente semántica, evadiendo escáneres estáticos; y las
fallas en cascada, cuando tokens OAuth sin segmentación permite que un sub-agente escale
privilegios hacia el nodo raíz (Sotiropoulos, Katz, y Del Rosario 2026).
Credenciales persistentes en entornos cloud
Para comprender el impacto de este dilema podemos representar una posible vulnerabilidad.
El recurso: Claves de API y tokens de identidad (IAM) de larga duración se asignan a agentes
de backend desatendidos, los cuales cuentan con permiso de lectura y escritura sobre bases de
datos de producción.
El vector de ataque conocido es la Exposición de Identidad y Credenciales de Agente
(DSGAI02; OWASP GenAI Data Security Initiative 2026) donde un atacante inyecta
instrucciones maliciosas en el flujo de entrada para forzar al agente a divulgar datos sensibles
(CWE-732). Esto brinda al atacante la capacidad de ejecutar comandos maliciosos durante un
periodo de tiempo indefinido.
Para poder evitar este tipo de casos es necesario implementar políticas de privilegio mínimo,
rotación de tokens de corta duración y aislamiento de contextos de ejecución.
puntos de verificación humana que validen la intencionalidad de sus comandos. Cuando un
agente posee la facultad de modificar controles de acceso sin supervisión, puede crear puertas
traseras legítimas ante los ojos del sistema operativo (CWE-285; OWASP GenAI Data
Security Initiative 2026). Por esto es necesario establecer puntos de control donde una
persona encargada realice validaciones de las actividades de los agentes y corrija el curso,
evitando así conductas indeseables por parte de los agentes.
Conclusiones
El paso de gestionar entidades humanas a entidades autónomas exige una transformación
radical en la ciberseguridad moderna. La automatización desprovista de una matriz estricta de
privilegios convierte al propio asistente inteligente en el eslabón más vulnerable de la
organización (Proofpoint, Inc. 2026). El trabajo del especialista en seguridad ya no consiste
únicamente en proteger puertas de acceso tradicionales, sino en limitar, auditar y delimitar de
forma rigurosa la autonomía de los agentes.
Referencias
OWASP GenAI Data Security Initiative. 2026. "OWASP GenAI Data Security: Risks and
Mitigations 2026." OWASP GenAI Security Project, v1.0, marzo 2026.
https://genai.owasp.org/resource/owasp-genai-dat a-security-risks-mitigations-2026/.
Proofpoint, Inc. 2026. "Proofpoint Research Reveals Half of Global Organizations
Experienced AI Incidents Despite Having AI Security Controls in Place." Proofpoint US,
abril 28, 2026.
https://www.proofpoint.com/us/resources/threat-re ports/ai-human-risk-landscape-report.
Sotiropoulos, John, Keren Katz, y Ron F. Del Rosario. 2025. "OWASP Top 10 for Agentic
Applications 2026." OWASP GenAI Security Project, v1.0, diciembre 2025.
https://genai.owasp.org/resource/owasp-top-10-for -agentic-applications-for-2026/.
Wilson, Sandy, y Ryan Lambros. 2026. "OWASP Top 10 for LLM Applications 2026."
OWASP GenAI Security Project, v1.0. https://genai.owasp.org/.
Ver diseño original de las páginas